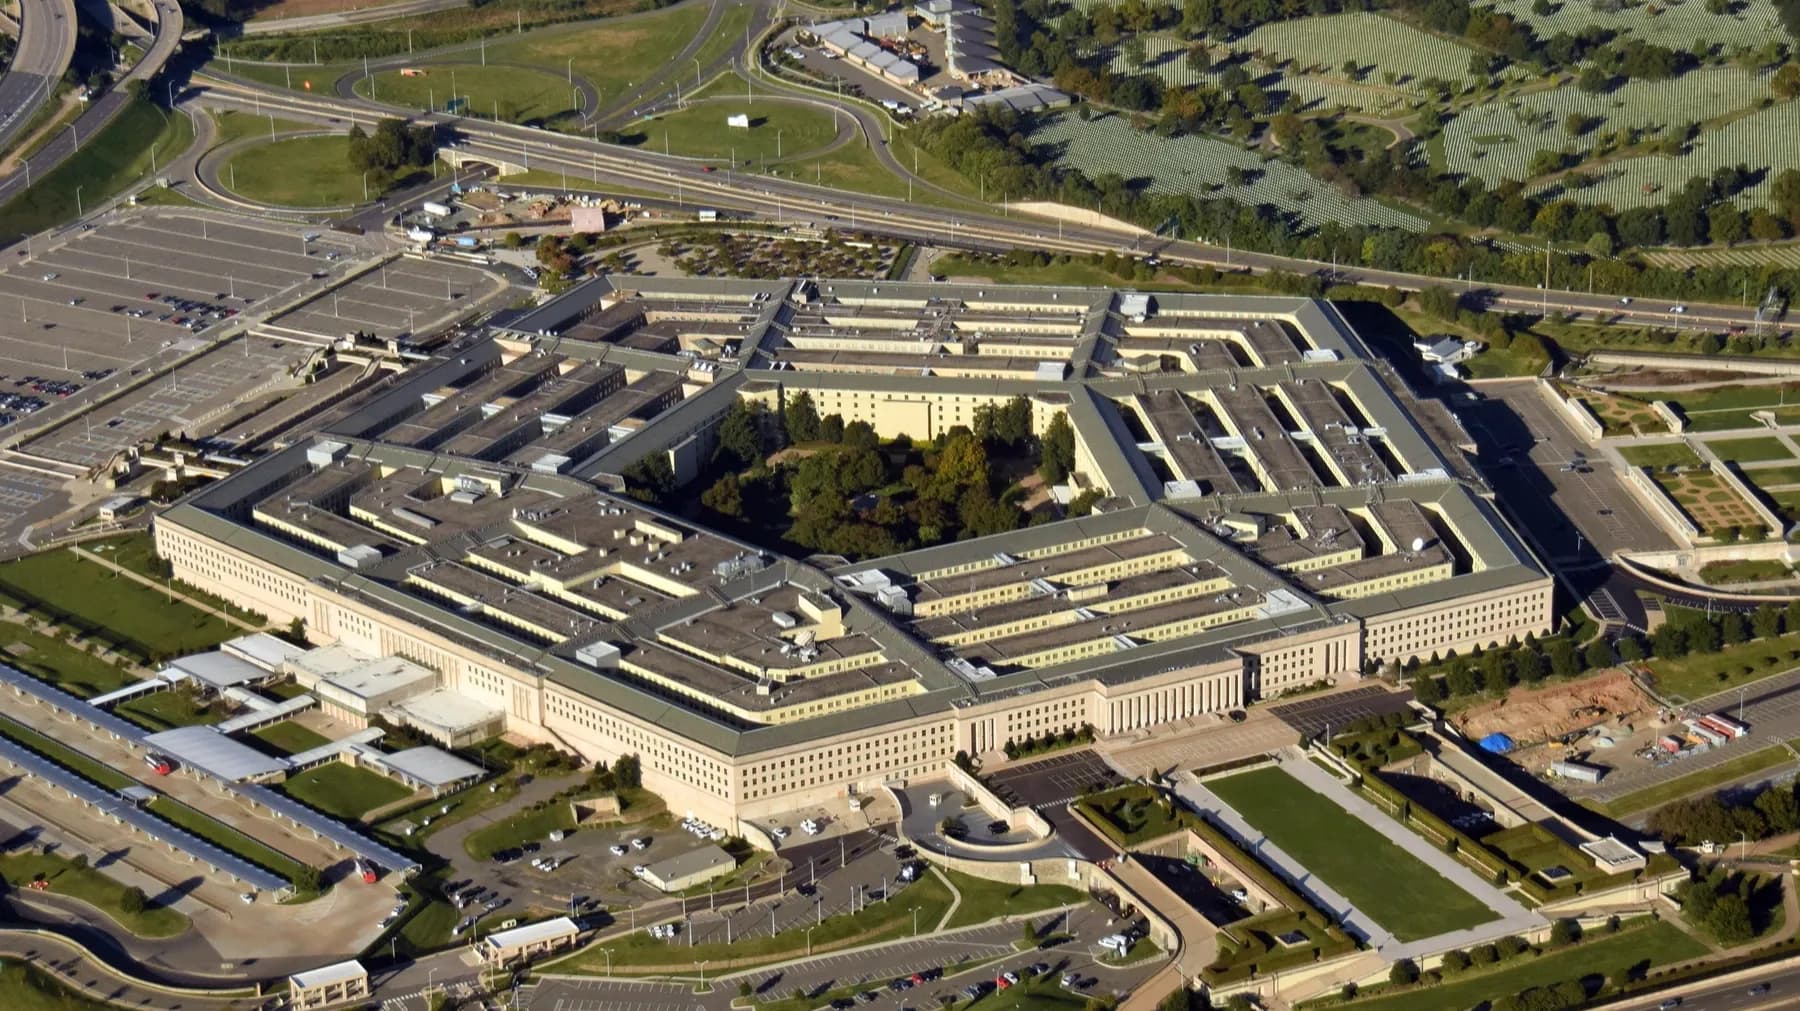
A Pentagon jelenleg több mint hatvanmillió jelenlegi és volt alkalmazott személyes aktáját őrzi.
közel 3 millió ember adata került ki
Az incidens során társadalombiztosítási számok és a munkavállalók korábbi munkaköreihez kapcsolódó adatok is nyilvánosságra kerültek.
A támadás 2,76 millió élő és további 294 000 elhunyt személyt érintett – közölte a tisztviselő. A nyilvánosságra került információk terjedelme és érzékenysége nemzetbiztonsági aggályokat vethet fel, különösen azért, mert a fájlok a katonai és polgári személyzet által betöltött beosztásokra vonatkozó részleteket is tartalmaztak.
„A Védelmi Személyzeti Adatközpont (DMDC) információs rendszerében 2025 októbere és 2026 júliusa között kis számú jogosulatlan felhasználó jogosulatlanul hozzáfért a személyazonosításra alkalmas adatokhoz. A felfedezés után a DMDC azonnal orvosolta a biztonsági rést”
– mondta a tisztviselő.
A Védelmi Személyzeti Adatközpont a Pentagon egyik fő személyzeti adatbázisaként működik, amely aktív szolgálatot teljesítő és tartalékos katonákra, polgári alkalmazottakra, szerződéses munkavállalókra, nyugdíjasokra, veteránokra és katonacsaládtagokra vonatkozó információkat tárol.
A védelmi tisztviselő szerint a jogosulatlan hozzáférés 2025 októberétől júliusig tartott, amikor a DMDC felfedezte a biztonsági rést és kijavította az érintett rendszert, hozzátéve, hogy egyelőre nincs bizonyíték arra, hogy a nyilvánosságra került adatokat bármilyen módon visszaélésszerűen használták volna fel.
A védelmi tisztviselők közölték, hogy eddig nem találtak bizonyítékot arra, hogy a nyilvánosságra került információkat visszaélésszerűen használták volna fel, és személyazonosság-védelmi, valamint hitelmonitoring-szolgáltatásokat kínálnak.
Nem csak a Pentagon érintett
Az FBI pénteken értesítést küldött az alkalmazottaknak, amelyben ismertette a FBIJobs.gov állásportálon történt adatvédelmi incidensre adott válaszlépéseit.
Egy támadó csoport azt állította, hogy közzé fogja tenni az FBI-alkalmazottak nevét, lakcímét, személyes és munkahelyi elérhetőségeit, társadalombiztosítási számát, születési dátumát és vészhelyzeti elérhetőségeit – közölték az ABC News forrásai.
A „shinyhunters” nevű hackercsoport azonban hétfőn a New York Timesnak és a 404 Media-nak adott nyilatkozatában azt állította, hogy nem fogja közzétenni az adatokat, ahogyan azt korábban bejelentette.
„Az esemény kezdete óta egyértelműen és kitartóan hangsúlyoztuk, hogy ez NEM zsarolás, ez NEM váltságdíj, ez NEM anyagi érdekből történik”
– áll a nyilatkozatban. Hozzátették:
„Ez az egész egy marketingkampány volt, amelynek célja vállalkozásunk védelme és a dezinformáció aktív leküzdése. Ha ezt a nyilatkozatot a szokásos módon tettük volna közzé, akkor szavaink és szándékaink soha nem kaptak volna ilyen széles körű figyelmet.”